
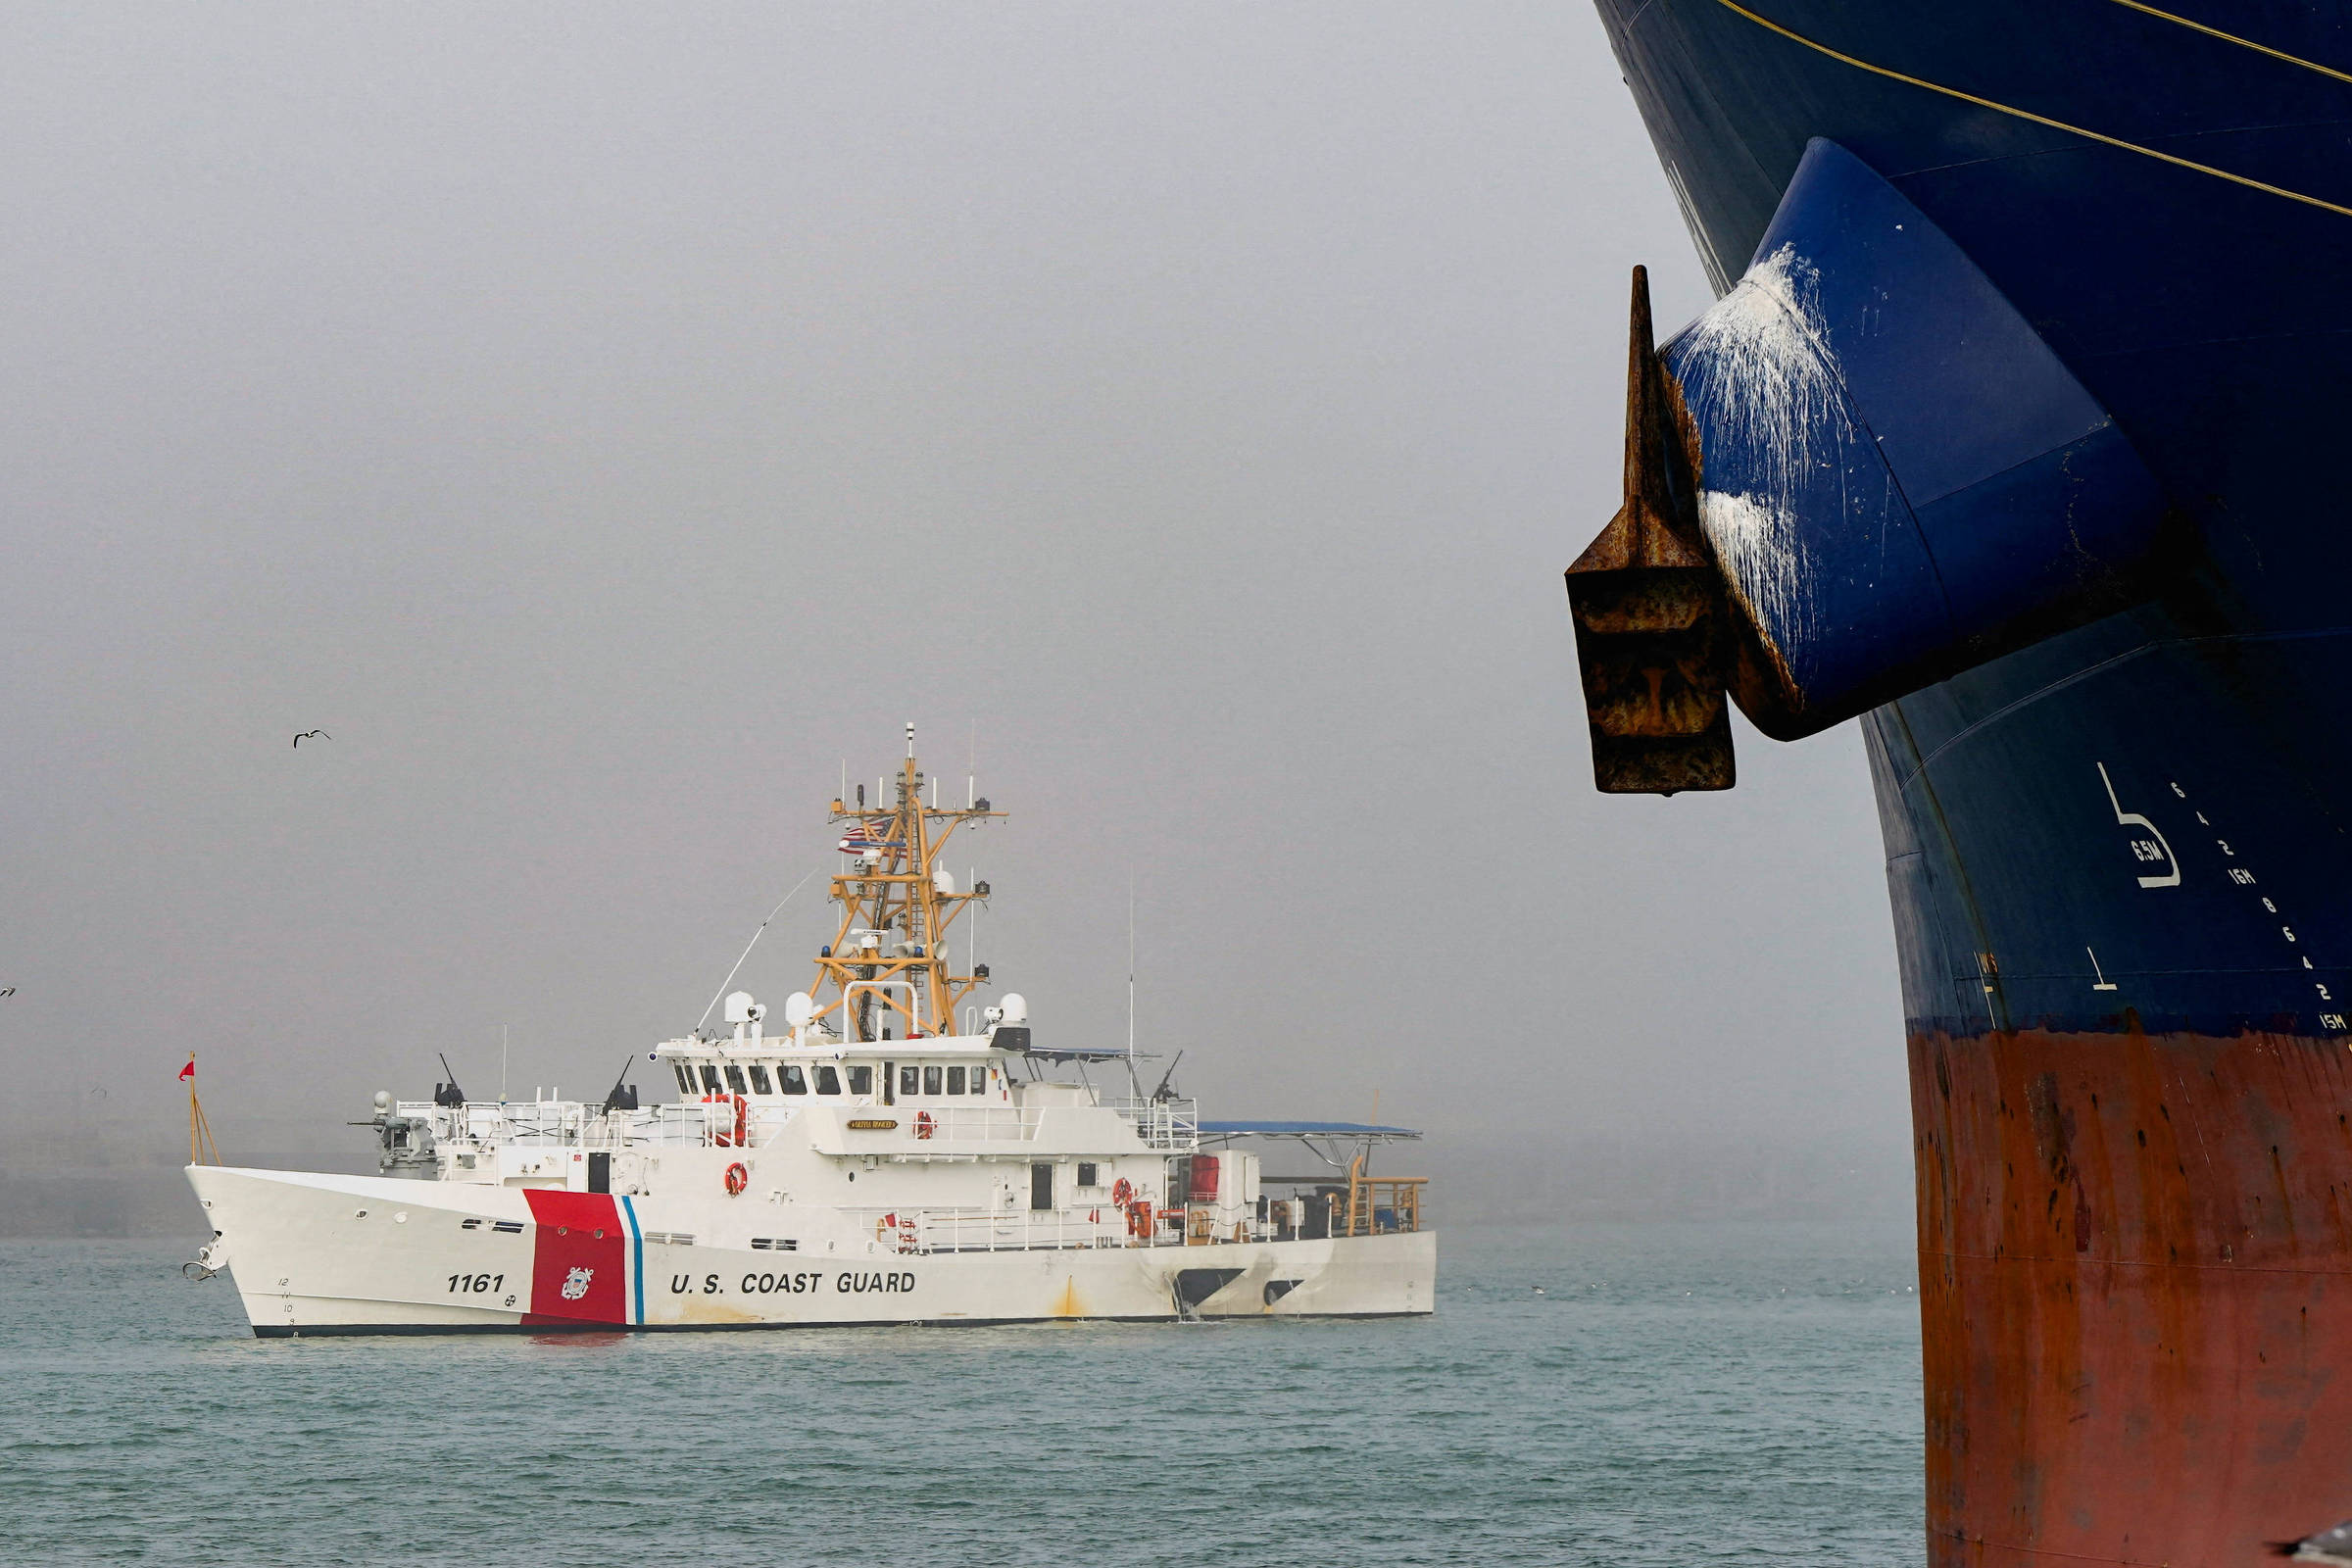
Nova York e Washington |Financial Times Hackers intensificam uma ofensiva cibernética contra portos e navios de carga dos Estados Unidos ao bombardear artérias vitais do comércio global com milhares de tentativas de ataque todos os dias. Os ataques aumentaram acentuadamente nos últimos meses, com uma onda de violações tendo como alvo portos, petroleiros e gigantes do transporte marítimo. As ameaças, cada vez mais sofisticadas, são realizadas por cibercriminosos e grupos ligados a Estados hostis aos EUA, expondo vulnerabilidades nas redes obsoletas que viabilizam o comércio internacional. No porto de Corpus Christi, no Texas, o maior ponto de saída dos Estados Unidos para exportações de petróleo bruto, que totalizam cerca de 2,3 milhões de barris por dia, executivos afirmam que hackers sondam seus sistemas centenas ou até milhares de vezes diariamente, tentando penetrar nas redes e enganar funcionários para que concedam acesso. Os ataques podem variar de tentativas automatizadas de adivinhar senhas e sobrecarregar redes de computadores a invasões mais sofisticadas destinadas a roubar ou apagar dados. Barco da Guarda Costeira dos EUA no porto de Corpus Christi, no Texas - Elizabeth Frantz - 27.fev.26/Reuters Especialistas associam países como Irã, Coreia do Norte e China a operações de invasão contra a infraestrutura de transporte marítimo. A empresa de segurança cibernética Shieldworkz afirmou que o grupo russo Noname057(16) ameaçou operadores europeus em outubro —embora esses grupos encaminhem suas operações por países terceiros. Uma onda de falhas tecnológicas nas últimas semanas evidenciou a vulnerabilidade de outras infraestruturas digitais críticas dos Estados Unidos. Uma paralisação nacional do tráfego aéreo deixou centenas de milhares de passageiros retidos há uma semana, enquanto uma falha de software no banco Chase interrompeu seus sistemas bancários na segunda-feira (16), poucos dias depois de o serviço Outlook, da Microsoft, ficar fora do ar por quase 24 horas. Nenhum desses incidentes foi associado a um ataque cibernético, mas o caos ressalta o quanto está em jogo, uma vez que os rápidos avanços da IA podem permitir que hackers encontrem e explorem vulnerabilidades mais depressa do que as empresas conseguem reagir. Na semana passada, o FBI alertou que hackers estão usando uma ferramenta de IA chamada Artex para automatizar ataques cibernéticos. Kent Britton, diretor-executivo do porto de Corpus Christi, afirmou que as tentativas de ataque dispararam e agora chegam a "centenas, se não milhares" por dia, partindo de Estados e organizações "reconhecidamente mal-intencionados" em busca de alvos de grande visibilidade. Ele se recusou a identificar agressores específicos. Os hackers sondam os sistemas de informática do porto em busca de fragilidades e enviam mensagens fraudulentas fazendo-se passar por altos executivos para enganar funcionários e obter acesso. "Eles ficam testando nossos sistemas e tentando encontrar vulnerabilidades", disse Britton. "Com a IA, isso só ficará mais complicado." A ameaça cresce em todo o país. A Guarda Costeira americana registrou um aumento de 17% nos incidentes cibernéticos marítimos no ano passado e, em agosto, investigou com o FBI ataques cibernéticos contra dois petroleiros que seguiam para o país. Os navios transportavam petróleo bruto e gás liquefeito de petróleo do Mediterrâneo para Galveston, no Texas, quando foram invadidos por hackers perto do estreito de Gibraltar. Os investigadores não identificaram publicamente nenhum suspeito. As agências disseram que as inspeções conjuntas de segurança em alto-mar, realizadas em 21 e 24 de agosto, tinham como objetivo "garantir a integridade dos sistemas operacionais e de tecnologia da informação das embarcações após indícios de que as redes de ambas haviam sido comprometidas". Caso consigam invadir os portos, os hackers podem paralisar o comércio, interromper as exportações de energia e colocar vidas em risco no mar. Em agosto, a autoridade portuária da Carolina do Norte informou que seus sistemas de TI haviam sofrido um ataque cibernético cometido por um "agente externo". Embora o ataque tenha sido contido um dia depois, a abertura dos portões sofreu atrasos e o porto precisou adotar o processamento manual. C-Level Uma newsletter com informações exclusivas para quem precisa tomar decisõesO porto de Los Angeles afirmou ter impedido 120 milhões de tentativas de ataque em agosto, quase o dobro da média mensal de 2023. Isso inclui tentativas automatizadas de invadir redes, obter senhas e instalar programas maliciosos. A Maersk informou neste mês sobre uma invasão na qual hackers roubaram dados, mas afirmou que suas operações não foram afetadas. A gigante do transporte marítimo disse que o incidente não foi um ataque de ransomware. Os portos estão tomando medidas para proteger suas vias navegáveis. O porto da Virgínia, importante polo de bens de consumo, produtos agrícolas e carvão, afirmou que a ameaça de ataques é agora "mais aguda devido à ascensão da IA". O porto está investindo pesadamente em sua equipe de segurança cibernética, com funcionários participando de treinamentos mensais e simulações com a Guarda Costeira dos Estados Unidos. O porta-voz Joe Harris afirmou que o porto ainda não sofreu nenhuma invasão bem-sucedida, mas alertou para as consequências potencialmente desastrosas de um ataque. "Somos um ponto de estrangulamento econômico", disse ele. "Ficar fora do ar não é uma opção." O porto de Corpus Christi, que há quatro anos não tinha nenhum funcionário dedicado à segurança cibernética, está prestes a contratar a quarta pessoa para a área. O porto também conta com um departamento de polícia de cerca de 50 agentes e uma unidade da Guarda Costeira. Mas também dispõe de planos de contingência "bastante analógicos" para o caso de um ataque romper suas defesas, disse Britton. Rebocadores podem escoltar navios por trechos do canal, enquanto a capitania do porto pode usar rádios comunicadores, binóculos, registros em papel e até sinais manuais para orientar o fluxo do tráfego marítimo em uma emergência. A Autoridade Portuária de Nova York e Nova Jersey também está investindo pesadamente em defesa cibernética. Um porta-voz afirmou que ela dispõe de "múltiplas camadas independentes de proteção" e de "planos de recuperação com operadores de terminais e parceiros, para que as operações críticas possam continuar e as cargas sigam em circulação". Outros portos relutam em falar sobre a ameaça que enfrentam —e sobre suas defesas. O porto de Oakland afirmou que não discutiria publicamente suas "defesas de segurança cibernética ou medidas de proteção", citando preocupações de segurança nacional. Corpus Christi se recusou a fornecer mais detalhes sobre acontecimentos recentes, mas afirmou que está buscando assistência adicional de Washington. "Quando se joga na defesa, é preciso acertar todas as vezes", disse Britton. "Quando se planeja o ataque, basta acertar uma única vez."
Portos dos EUA enfrentam ataques cibern�ticos, e hackers miram rotas comerciais vitais
Full Article
Original Source
Read the full article at C-level →KhanList aggregates and links to publicly available news content. We do not host full articles from third-party sources. Always verify important information with original sources.