
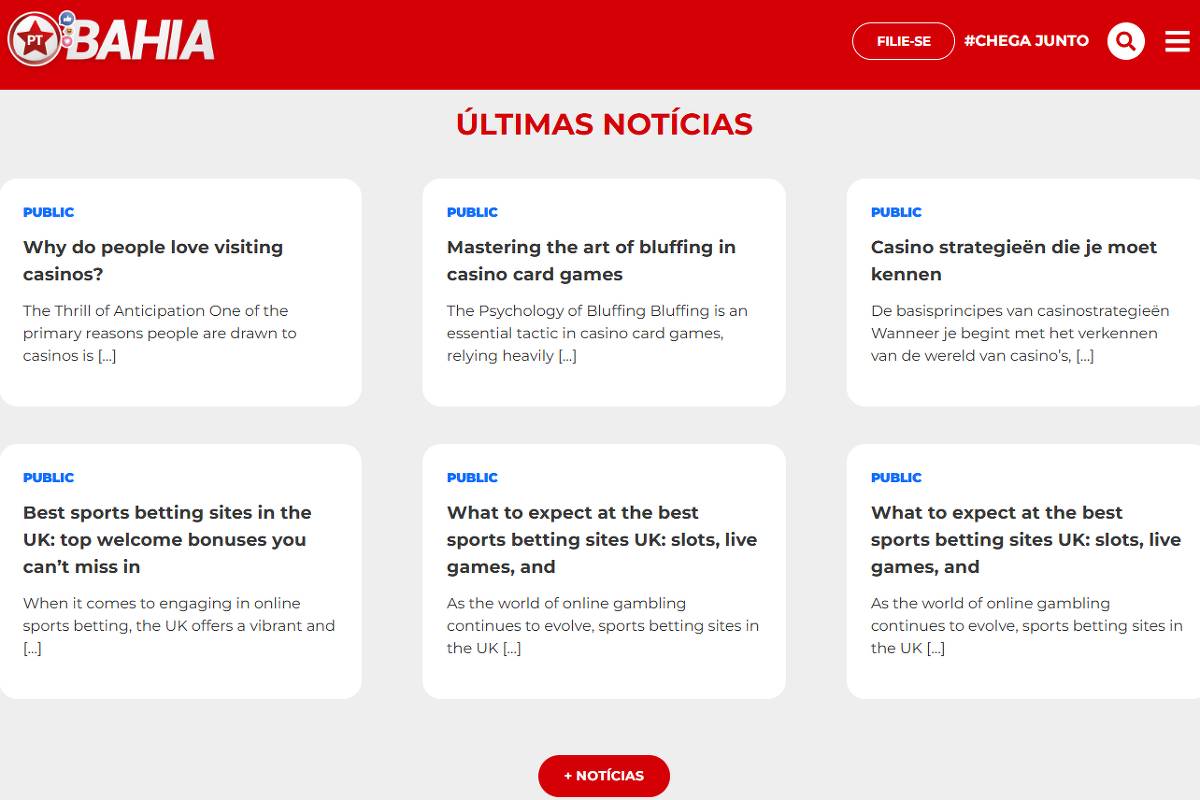
Hackers usaram o site institucional do candidato à Presidência Augusto Cury (Avante) e o portal do PT na Bahia para publicar links de bets e conteúdo relacionado a prostituição, numa tentativa de alavancar páginas de terceiros em mecanismos de pesquisa. A técnica, conhecida como SEO parasita, explora a reputação de sites legítimos para dar relevância ao conteúdo malicioso inserido pelos invasores. No endereço ligado a Cury, foram inseridos links e referências a plataformas de apostas e uma lista de URLs com títulos ou descrições sobre páginas de acompanhantes. No caso do PT da Bahia, textos inteiros sobre cassinos ficaram acessíveis no portal do partido. Procurados, a campanha de Cury e o PT da Bahia não responderam à reportagem. Falhas nas plataformas usadas para criar e administrar sites e suas extensões são uma porta de entrada frequente para esse tipo de ataque, de acordo com Fernando Amatte, consultor de segurança digital da Oakmont Group. Quando uma vulnerabilidade é descoberta, diz, cabe aos responsáveis atualizá-los ou substituí-los. "Aquele sistema tem uma falha e, de repente, a gente tem um milhão de sites usando o mesmo componente com aquela falha", diz Amatte. "Na grande maioria das vezes, existem versões novas e as pessoas continuam usando versões antigas." Se o sistema estiver mal configurado ou desatualizado, explica o especialista, conteúdo enviado dessa forma pode ser publicado automaticamente, sem passar por revisão. No site de Cury, referências e links para plataformas de apostas apareceram em meio ao conteúdo sobre livros, filmes, palestras e a trajetória do escritor e psiquiatra. Arquivos chamados "llms.txt" são uma espécie de manual de instruções para IAs que navegam a internet: publicados na raiz de um site, eles orientam como sistemas de IA devem ler e resumir o conteúdo daquele site a usuários. No endereço de Cury, esse arquivo reúne ao menos 55 URLs cujos títulos ou descrições fazem referências explícitas a apostas e prostituição, em idiomas como português, russo, alemão e turco. O objetivo de espalhar o mesmo conteúdo por diferentes domínios é fazer com que mecanismos como o Google interpretem a página promovida como relevante. A repetição em grande escala costuma ser feita por programas automatizados. "O site do Augusto Cury foi só um dano colateral para que esses sites aparecessem nas primeiras buscas", diz. No caso do PT da Bahia, a página inicial e a seção de notícias exibiram textos sobre cassinos e plataformas de apostas entre publicações partidárias. Os textos apareceram em diversos idiomas e, em alguns casos, direcionam o leitor a endereços externos relacionados a cassinos. Amatte afirma que o risco para o usuário varia conforme o objetivo dos responsáveis pelo ataque. Os links podem levar a páginas de apostas ou pornografia, exibir anúncios que remuneram os operadores ou induzir o visitante a baixar arquivos maliciosos.
Hackers usam sites de Cury e do PT para alavancar bets e conte�do sobre prostitui��o
Full Article
Original Source
Read the full article at Www1 →KhanList aggregates and links to publicly available news content. We do not host full articles from third-party sources. Always verify important information with original sources.